Medir a robustez de um sistema informático exige ir além da simples prevenção de intrusões. RISC, sigla de Redes, Informática e Sistemas de Confiança, designa uma abordagem de investigação que combina segurança de software, segurança de hardware e modelos de confiança para avaliar a capacidade de um sistema funcionar mesmo em condições degradadas. O foco muda: já não se trata apenas de bloquear um ataque, mas de quantificar até que ponto um sistema resiste, recupera e se adapta após um incidente.
Dependências digitais e superfície de ataque: o que as auditorias tradicionais não medem
As metodologias de auditoria tradicionais avaliam a segurança de um perímetro definido: servidores, postos de trabalho, firewalls. O RISC amplia essa perspetiva ao integrar as dependências entre redes, serviços e fornecedores como variável de resiliência. Um sistema pode estar perfeitamente configurado internamente e continuar vulnerável devido a um prestador externo ou a uma API mal isolada.
A ENISA, no seu Threat Landscape 2026, baseado na análise de incidentes observados em 2025, salienta que estas dependências digitais ampliam a superfície de ataque e dificultam tanto a prevenção como a mitigação de incidentes. A abordagem RISC integra precisamente esta dimensão, modelando as interações entre componentes distribuídos, enquanto uma auditoria pontual capta apenas uma imagem estática.
Entidades especializadas documentam estes desafios e propõem estruturas de apoio; os detalhes dos seus serviços estão disponíveis em https://www.risc.lu/, que abrange várias vertentes da segurança e da resiliência informática.
Segurança de software, hardware e confiança: comparação dos três eixos do RISC
A originalidade do RISC reside na abordagem simultânea de três camadas que a maioria dos referenciais trata separadamente. A tabela abaixo compara estes eixos segundo critérios operacionais.
| Eixo RISC | Âmbito abrangido | Tipo de ameaça visada | Exemplo de mecanismo |
|---|---|---|---|
| Segurança de software | Código de aplicações, bibliotecas, atualizações | Vulnerabilidades não corrigidas, injeções | Análise estática de código, fuzzing automatizado |
| Segurança de hardware | Processadores, firmware, canais laterais | Ataques físicos, exploração da microarquitetura | Enclaves seguros, verificação da integridade do arranque |
| Sistemas de confiança | Protocolos distribuídos, cadeias de certificação | Comprometimento de um nó, falsificação de identidade | Algoritmos de consenso tolerantes a falhas bizantinas |
Um sistema que só protege a camada de software continua exposto a ataques por canais laterais ao hardware. Por outro lado, um hardware seguro perde a sua utilidade se o software que o utiliza tiver vulnerabilidades conhecidas. A resiliência resulta da convergência das três camadas, não da excelência numa só.
Resiliência informática perante vulnerabilidades antigas: o papel da investigação RISC
Alguns incidentes recentes exploram vulnerabilidades documentadas há anos. As equipas de investigação associadas à abordagem RISC, como as do LAAS-CNRS, trabalham na modelação de sistemas críticos e na análise da propagação de falhas em arquiteturas distribuídas.
Os seus trabalhos incidem, nomeadamente, sobre:
- A virtualização e a softwarização das redes, que introduzem novas superfícies de ataque a cada camada de abstração acrescentada
- A inteligência artificial aplicada à deteção de anomalias, com a necessidade de frugalidade para evitar que o próprio mecanismo de defesa se torne uma fonte de complexidade
- Os algoritmos distribuídos tolerantes a falhas, que permitem a um sistema continuar a funcionar mesmo quando um ou vários dos seus componentes são comprometidos
Este último aspeto distingue a resiliência da simples segurança. Um sistema resiliente não impede todos os comprometimentos: limita a propagação e mantém um serviço degradado, mas funcional.
Quadro regulamentar NIS 2 e preparação RISC em França
O contexto regulamentar europeu leva as organizações a formalizar a sua abordagem à resiliência. Em França, a ANSSI disponibilizou o Referencial Cyber France (ReCyF) como ferramenta de preparação para a diretiva NIS 2. Segundo a Certi-Trust, em novembro de 2026, este referencial continua a ser um documento de trabalho suscetível de evoluir antes da adoção definitiva.
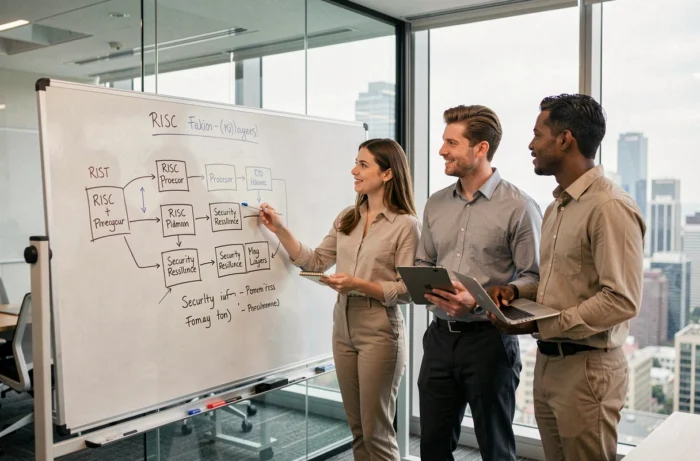
A transposição legislativa da NIS 2 para o direito francês ainda não está concluída. Foi apresentado à Assembleia Nacional um projeto de lei sobre resiliência, mas o calendário da sua adoção efetiva ainda está por confirmar. Para as organizações que se antecipam a estas obrigações, a abordagem RISC oferece um quadro estruturante: abrange de forma nativa as vertentes da gestão de riscos, da proteção de dados e da análise de vulnerabilidades exigidas pela NIS 2.
Diferença entre preparação técnica e conformidade regulamentar
A dificuldade reside na diferença entre a maturidade técnica de uma organização e os requisitos formais do futuro quadro. Uma empresa pode dispor de ferramentas de deteção eficazes sem ter documentado os seus processos de notificação de incidentes dentro dos prazos previstos na diretiva.
O RISC ajuda a colmatar esta diferença ao estruturar a resposta a incidentes em torno de quatro fases mensuráveis: antecipação, resistência, recuperação e adaptação. Cada fase é avaliada através de indicadores verificáveis, o que facilita a demonstração da conformidade junto das autoridades reguladoras.
Limitações atuais e áreas de evolução do RISC
A abordagem RISC não resolve todos os problemas. A modelação das dependências entre fornecedores esbarra na falta de transparência: a maioria dos prestadores de serviços cloud não divulga os detalhes das suas próprias cadeias de subcontratação. Sem essa visibilidade, até um modelo de confiança sofisticado permanece incompleto.
A integração da IA nos mecanismos de defesa coloca outro problema. Os modelos de deteção de anomalias geram falsos positivos que sobrecarregam as equipas de segurança. A frugalidade dos algoritmos torna-se um critério de fiabilidade, e não apenas de eficiência energética.
A convergência entre a investigação académica e as necessidades operacionais das empresas está a avançar, mas continua a ser lenta. Os trabalhos do LAAS-CNRS sobre sistemas críticos produzem resultados teóricos sólidos, cuja transferência para ferramentas industriais demora vários anos. A distância entre um protótipo de laboratório e um produto pronto para utilização em produção continua a ser o principal obstáculo à adoção generalizada do RISC como padrão de resiliência.


