Medir la robustez de un sistema informático exige ir más allá de la mera prevención de intrusiones. RISC, acrónimo de Réseaux, Informatique, Systèmes de confiance, designa un enfoque de investigación que combina la seguridad del software, la seguridad del hardware y los modelos de confianza para evaluar la capacidad de un sistema de seguir funcionando incluso en condiciones degradadas. El objetivo cambia: ya no se trata únicamente de bloquear un ataque, sino de cuantificar hasta qué punto un sistema resiste, se recupera y se adapta tras un incidente.
Dependencias digitales y superficie de ataque: lo que las auditorías clásicas no miden
Las metodologías de auditoría tradicionales evalúan la seguridad de un perímetro definido: servidores, equipos y cortafuegos. RISC amplía este enfoque al integrar las dependencias entre redes, servicios y proveedores como variable de resiliencia. Un sistema puede estar perfectamente configurado internamente y seguir siendo vulnerable a través de un proveedor externo o una API mal aislada.
ENISA, en su Threat Landscape 2026, basado en el análisis de incidentes observados en 2025, señala que estas dependencias digitales amplían la superficie de ataque y dificultan tanto la prevención como la mitigación de incidentes. El enfoque RISC incorpora precisamente esta dimensión al modelar las interacciones entre componentes distribuidos, mientras que una auditoría puntual solo ofrece una instantánea estática.
Algunos actores especializados documentan estos desafíos y proponen marcos de acompañamiento; el detalle de sus servicios está disponible en https://www.risc.lu/, que abarca varios aspectos de la seguridad y la resiliencia informática.
Seguridad del software, del hardware y confianza: comparación de los tres ejes de RISC
La originalidad de RISC reside en que aborda simultáneamente tres capas que la mayoría de los marcos de referencia tratan por separado. La siguiente tabla compara estos ejes según criterios operativos.
| Eje RISC | Ámbito cubierto | Tipo de amenaza objetivo | Ejemplo de mecanismo |
|---|---|---|---|
| Seguridad del software | Código de aplicaciones, bibliotecas, actualizaciones | Vulnerabilidades sin corregir, inyecciones | Análisis estático de código, fuzzing automatizado |
| Seguridad del hardware | Procesadores, firmware, canales laterales | Ataques físicos, explotación de la microarquitectura | Enclaves seguros, verificación de la integridad del arranque |
| Sistemas de confianza | Protocolos distribuidos, cadenas de certificación | Compromiso de un nodo, suplantación de identidad | Algoritmos de consenso tolerantes a fallos bizantinos |
Un sistema que solo aborda la capa de software sigue expuesto a ataques por canales laterales en el hardware. A la inversa, un hardware seguro pierde su utilidad si el software que lo utiliza contiene vulnerabilidades conocidas. La resiliencia surge de la convergencia de las tres capas, no de la excelencia en una sola.
Resiliencia informática frente a vulnerabilidades antiguas: el papel de la investigación RISC
Algunos incidentes recientes explotan vulnerabilidades documentadas desde hace años. Los equipos de investigación vinculados al enfoque RISC, como los del LAAS-CNRS, trabajan en la modelización de sistemas críticos y el análisis de la propagación de fallos en arquitecturas distribuidas.
Sus trabajos se centran, entre otros aspectos, en:
- La virtualización y la softwarización de las redes, que introducen nuevas superficies de ataque con cada capa de abstracción añadida
- La inteligencia artificial aplicada a la detección de anomalías, con la necesidad de que sea frugal para evitar que el propio mecanismo de defensa se convierta en una fuente de complejidad
- Los algoritmos distribuidos tolerantes a fallos, que permiten que un sistema siga funcionando incluso cuando uno o varios de sus componentes están comprometidos
Este último aspecto distingue la resiliencia de la mera seguridad. Un sistema resiliente no impide todos los compromisos: limita su propagación y mantiene un servicio degradado, pero funcional.
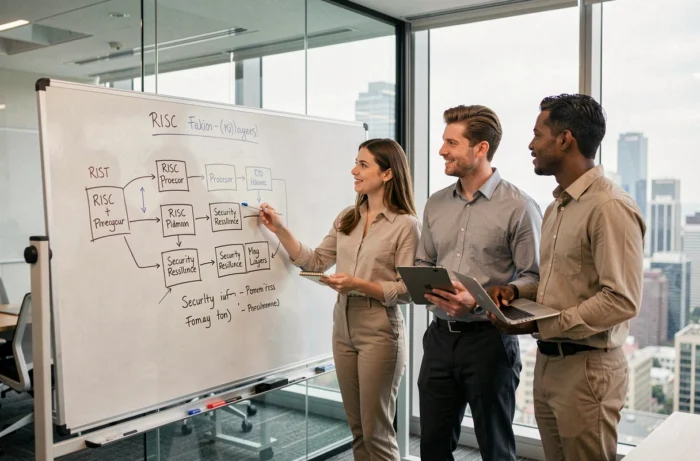
Marco regulatorio NIS 2 y preparación RISC en Francia
El contexto regulatorio europeo impulsa a las organizaciones a formalizar su enfoque de resiliencia. En Francia, la ANSSI ha puesto a disposición el Référentiel Cyber France (ReCyF) como herramienta de preparación para la directiva NIS 2. Según Certi-Trust, en noviembre de 2026 este marco sigue siendo un documento de trabajo susceptible de evolucionar antes de su adopción definitiva.
La transposición legislativa de NIS 2 al derecho francés aún no se ha completado. Se ha presentado ante la Asamblea Nacional un proyecto de ley sobre resiliencia, pero todavía está por confirmar el calendario de su aprobación efectiva. Para las organizaciones que se anticipan a estas obligaciones, el enfoque RISC ofrece un marco estructurado: abarca de forma nativa los aspectos de gestión de riesgos, protección de datos y análisis de vulnerabilidades que exige NIS 2.
Brecha entre la preparación técnica y el cumplimiento normativo
La dificultad radica en la brecha entre la madurez técnica de una organización y los requisitos formales del futuro marco. Una empresa puede contar con herramientas de detección eficaces sin haber documentado sus procesos de notificación de incidentes dentro de los plazos previstos por la directiva.
RISC ayuda a cerrar esta brecha al estructurar la respuesta a incidentes en torno a cuatro fases medibles: anticipación, resistencia, recuperación y adaptación. Cada fase cuenta con indicadores verificables, lo que facilita demostrar el cumplimiento ante las autoridades reguladoras.
Limitaciones actuales y vías de evolución de RISC
El enfoque RISC no lo resuelve todo. La modelización de las dependencias entre proveedores tropieza con la falta de transparencia: la mayoría de los proveedores de servicios en la nube no publica los detalles de sus propias cadenas de subcontratación. Sin esa visibilidad, incluso un modelo de confianza sofisticado sigue siendo parcial.
La integración de la IA en los mecanismos de defensa plantea otro problema. Los modelos de detección de anomalías generan falsos positivos que sobrecargan a los equipos de seguridad. La frugalidad de los algoritmos se convierte en un criterio de fiabilidad, no solo de eficiencia energética.
La convergencia entre la investigación académica y las necesidades operativas de las empresas avanza, pero sigue siendo lenta. Los trabajos del LAAS-CNRS sobre sistemas críticos producen resultados teóricos sólidos, pero su transferencia a herramientas industriales lleva varios años. La brecha entre un prototipo de laboratorio y un producto listo para desplegarse en producción sigue siendo el principal obstáculo para la adopción generalizada de RISC como estándar de resiliencia.


